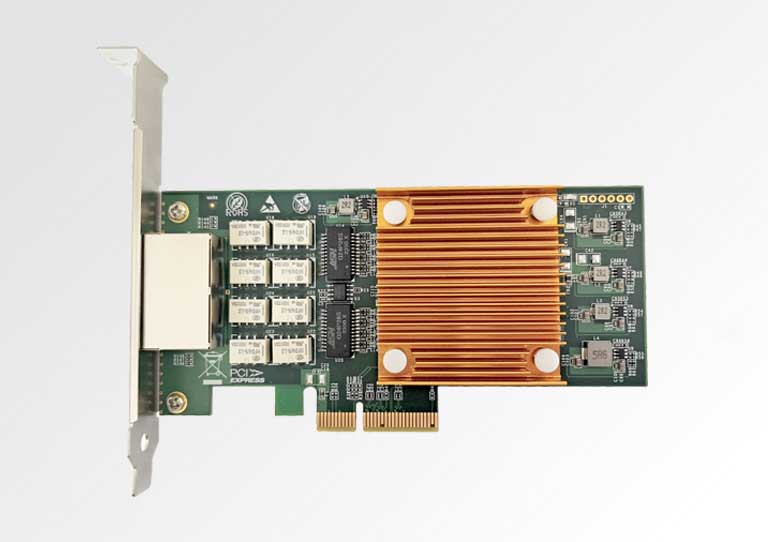
La FF-902TBP-V3.0 es un adaptador de red para servidor con bypass gigabit, de ruta única y doble puerto, construido sobre el G350AM2, un controlador Ethernet desarrollado por GRT. Lleva la disciplina bypass de los equipos en línea de gama alta a los links de cobre gigabit, y lo hace con un diseño totalmente nacional para implementaciones en las que el propio controlador debe ser de control autónomo. La tarjeta se conecta mediante PCI-Express x4 y presenta dos puertos RJ45 gigabit.
El comportamiento bypass es el objetivo del producto. Tres modos de funcionamiento —Normal, Bypass y Disconnect— son programables por software, lo que permite al equipo host definir la política del link para cada estado operativo. Un controlador de temporizador watchdog en la placa supervisa el sistema con un tiempo de espera programable de 100 ms a 3.276,8 s. Si el host se bloquea, el watchdog expira y la tarjeta conmuta el link automáticamente. Si el host pierde la alimentación por completo, la tarjeta sigue realizando la conmutación bypass, de modo que un equipo muerto nunca se convierte en un segmento de red muerto.
Virtualización e interfaz host
El adaptador admite virtualización de E/S flexible con hasta 16 canales virtuales, suficiente para compartir un par bypass entre varias funciones de seguridad virtuales. Su interfaz host de alto rendimiento sigue PCI Express 2.1, y la tarjeta puede emular el comportamiento de una tarjeta de red estándar cuando el software del equipo espera un adaptador convencional. En otras palabras, se integra en diseños en línea gigabit existentes —cortafuegos, puertas de enlace, modeladores de tráfico y equipos de auditoría— sin exigir un rediseño de la plataforma.
| Modelo | FF-902TBP-V3.0 |
|---|---|
| Controlador | Controlador Ethernet GRT G350AM2, de desarrollo propio |
| Puertos | Dos puertos RJ45 gigabit (cobre), ruta bypass única |
| Interfaz host | PCI-Express x4 (PCI Express 2.1) |
| Modos de funcionamiento | Normal / Bypass / Disconnect, programables por software |
| Watchdog | Controlador WDT en la placa, tiempo de espera programable 100 ms – 3.276,8 s |
| Comportamiento al apagarse | Conmutación bypass automática al perder la alimentación |
| Virtualización | Virtualización de E/S flexible, hasta 16 canales virtuales |
| Diseño | Diseño totalmente nacional, de control autónomo; puede emular una tarjeta de red estándar |
Dónde el bypass gigabit sigue teniendo su lugar
No todos los links en línea son de 100G. Las puertas de enlace de sucursal, los segmentos de control industrial, los enlaces de campus y los puntos de aplicación heredados siguen funcionando sobre cobre gigabit, y son exactamente los links que no pueden permitirse un hueco con forma de equipo cuando falla el hardware. La FF-902TBP ofrece a esos segmentos protección de link de nivel operador sobre un controlador propio, a un precio de gigabit.
Las especificaciones numéricas detalladas de este modelo (consumo, dimensiones) se confirman por proyecto; la especificación funcional anterior es la documentada. Contacte con nuestro equipo con la plataforma de su equipo y los requisitos de link para una cotización y, si es necesario, una unidad de evaluación en préstamo.
¿Sobrevive el link a un fallo total de alimentación del equipo?
Sí. La tarjeta conmuta a bypass automáticamente al perder la alimentación, manteniendo la ruta de red conectada mientras el equipo está caído.
¿En qué se diferencia de la tarjeta bypass 100G?
Velocidad y medio: este modelo protege links de cobre gigabit (RJ45) sobre un controlador propio G350AM2; la F1102EBPLR protege links ópticos de 100G sobre un Intel E810-CAM2. Ambos comparten el mismo modelo Normal / Bypass / Disconnect y el concepto de watchdog.
¿Puede funcionar como una tarjeta de red normal?
Sí, la tarjeta puede emular la función de una tarjeta de red estándar, lo que facilita la integración con software de equipos que espera un adaptador convencional.
Lista de verificación de integración
Integrar una tarjeta bypass es principalmente un ejercicio de cableado y políticas. Conecte el link protegido a través del par de puertos de la tarjeta, confirme que el equipo ve ambas direcciones en modo Normal y luego ensaye los tres simulacros de fallo antes de producción: detenga el software del equipo (la expiración del watchdog debe conmutar el link), reinicie el host (el link debe mantenerse en bypass) y retire la alimentación por completo (el link debe persistir). Registre el tiempo de conmutación que el equipo de red mida en cada simulacro; ese número, acordado en el laboratorio, es lo que operaciones esperará a las 3 a. m. Solo después de que pasen los tres simulacros el equipo es dueño del link.